以下は、一般的なものであるが、すぐ出せと言われると意外と整備できていないケースが多い。
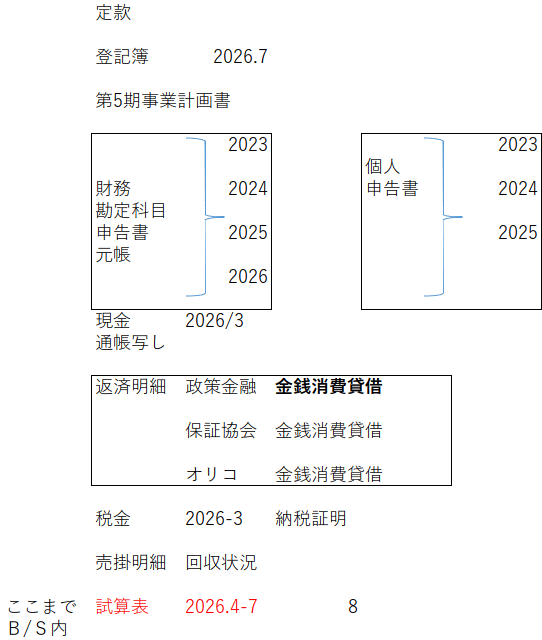
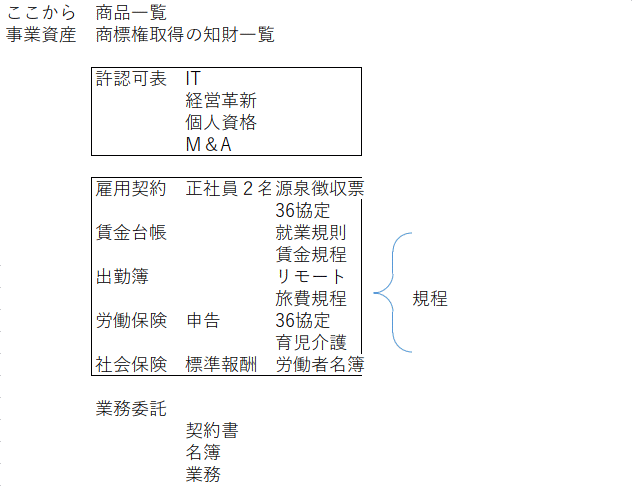
ここからは、いわゆるオフB/Sの資産
社員(外注も重要)
商材一覧
流通経路
許認可類
なかでも、商品のうちのひとつのサイバーセキュリテイ研修が今、猛烈に売れそうな兆しがある。
病院が中心(発売一週間で10院の予約)なのだが、それ以外のいわゆる流通チェーンにも
その背景となるのが、以下の法律の制定である。
高市政権が情報のセキュリティー・クリアランス制度を強化するというのは聞いたことがあるでしょう?
その一環です。
このコンテンツを持っているのは当社のみです。
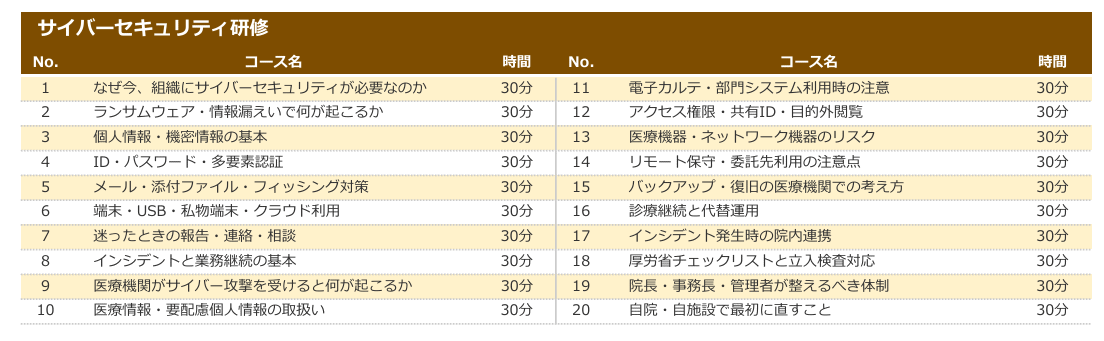
この対策が医院の診療報酬に関係
令和8年度の診療報酬改定では、医療DXの推進とサイバーセキュリティの強化が重要なテーマとなっています。特に、電子的診療情報連携体制整備加算の新設は、医療機関が電子的に診療情報を連携し活用するための体制を段階的に評価する仕組みです。この改定では、電子化そのものよりも、電子化された情報を安全に運用し、非常時にも診療を継続できる体制が求められています。入院側の施設基準では、厚生労働省の安全管理ガイドラインへの対応、専任の医療情報システム安全管理責任者、年1回程度の研修、非常時に備えた医療情報システムのバックアップを複数方式で確保し、その一部をオフラインで保管していること、業務継続計画を策定し職員に周知していることなどが求められています。
具体的には実施状況のチェックリストがあり、その中にサイバーセキュリテイ研修の実施状況の項目があり、対象は従業者全員です。
医療のサイバーセキュリティ対策研修は、義務化されていて、いったん診療報酬をアップすると、毎年全員に研修を受けさせないと報酬が下がるため、導入後は毎年受講してもらえるという、研修としては異例のストック型ビジネスが構築可能です。
【2026年度開始】経産省「サプライチェーンセキュリティ評価制度」
経済産業省により、新たなセキュリティ制度「サプライチェーン強化に向けたセキュリティ対策評価制度」を2026年度末に運用開始する案が検討されています。
この制度は、通称「サプライチェーンセキュリティ評価制度/SCS評価制度」とも呼ばれており、今後の企業間取引において、ISMS(情報セキュリティマネジメントシステム)認証やPマーク(プライバシーマーク)と同様に、重要な位置づけになる可能性があります。
近年、大企業だけでなく、取引先である中小企業を踏み台にしたサプライチェーン攻撃による情報漏洩やシステム停止が問題となっています。多くの企業が、取引先に対して個別のセキュリティチェックシートを送付し、対策状況を確認していますが、回答する側も確認する側も負担となっているのが実情です。
この新しい「サプライチェーンセキュリティ評価制度」は、まさにこうした課題の解決を図り、日本全体のサプライチェーンにおけるセキュリティレベルを底上げすることを目的としています。
この記事では、2025年12月に経産省から発表された「制度構築方針(案)」の情報に基づき、この新しい「サプライチェーンセキュリティ評価制度」とは一体どのようなものなのか、企業は何を求められるのかを解説します。
中略 チェックリストがあるのは同じ形
「SECURITY ACTION(セキュリティアクション)」という制度によって位置づけられる。
星1(一つ星): IPAの「情報セキュリティ5か条」に取り組むことを自己宣言する。
星2(二つ星): 「5分でできる!情報セキュリティ自社診断」で状況を把握したうえで、情報セキュリティ基本方針を定めて公開することを自己宣言する。
これらは比較的容易に取り組める「自己宣言」のレベルです。
新制度の対象は「星3」「星4」「星5」
今回、経済産業省が新たに創設するとしているのは、この延長線上にある「星3(三つ星)」「星4(四つ星)」「星5(五つ星)」と位置付けられています。
これ以下は医院と同じで研修が必要
星3(三つ星): 全てのサプライチェーン企業が最低限実装すべきセキュリティ対策
星4(四つ星): サプライチェーン企業が標準的に目指すべきセキュリティ対策
星5(五つ星): サプライチェーン企業が到達点として目指すべき対策
以 上